


CVE-2026-64561 Zapscape permite a los invitados KVM escapar al host Linux con privilegios de root
Resumen Informativo
De acuerdo a la publicación titulada CVE-2026-64561 Zapscape permite a los invitados KVM escapar al host Linux con privilegios de root, difundida en fecha 07/08/2026 13:33, por el medio Cybersecuritynews (Autor: Abinaya):
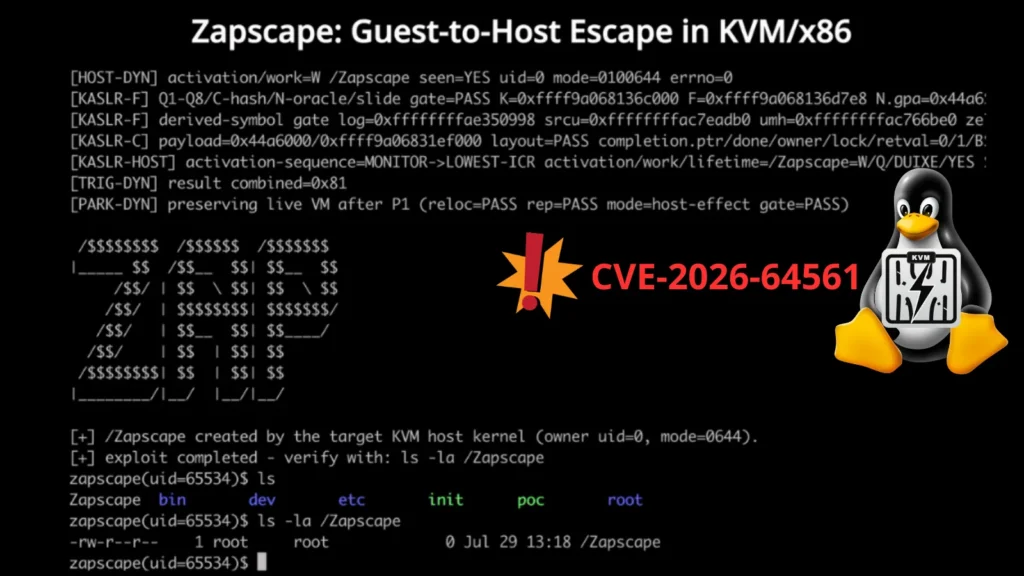
Una vulnerabilidad del kernel de Linux, rastreada como CVE-2026-64561 y denominada Zapscape, podría permitir a los atacantes escapar de una máquina virtual KVM y tomar el control de su host Linux subyacente con privilegios de root. El problema afecta a KVM/x86, una tecnología de virtualización que separa los sistemas invitados del servidor físico.
Gestiona las traducciones de memoria cuando se utiliza la virtualización anidada. La virtualización anidada permite que una máquina virtual ejecute otra máquina virtual dentro de ella. Eso podría permitir el robo de datos, la interrupción del servicio, el acceso a otras máquinas virtuales en el mismo servidor o el control del host. El riesgo es mayor cuando la virtualización anidada está expuesta a usuarios que no son de confianza.
Hasta que se complete la aplicación de parches, los equipos deben desactivar la virtualización anidada para invitados que no sean de confianza cuando sea operativamente posible. La publicación CVE-2026-64561 Zapscape permite a los invitados KVM escapar al host Linux con privilegios de root apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | CVE-2026-64561 Zapscape permite a los invitados KVM escapar al host Linux con privilegios de root |
| Publicado: | 07/08/2026 13:33 |
| Enlace: | https://cybersecuritynews.com/zapscape-kvm-escape-root-privileges |
| Consultado: | 08/08/2026 |

