


AWS muestra cómo los hackers pueden convertir las credenciales robadas de la nube en ataques a gran escala
Resumen Informativo
De acuerdo a la publicación titulada AWS muestra cómo los hackers pueden convertir las credenciales robadas de la nube en ataques a gran escala, difundida en fecha 27/08/2026 14:10, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
Las credenciales robadas en la nube pueden convertir un incidente en una violación más amplia. Puede comenzar con una dirección desconocida, expandirse a comprobaciones en la nube y terminar con transferencias de datos o cambios que prolongan el acceso.
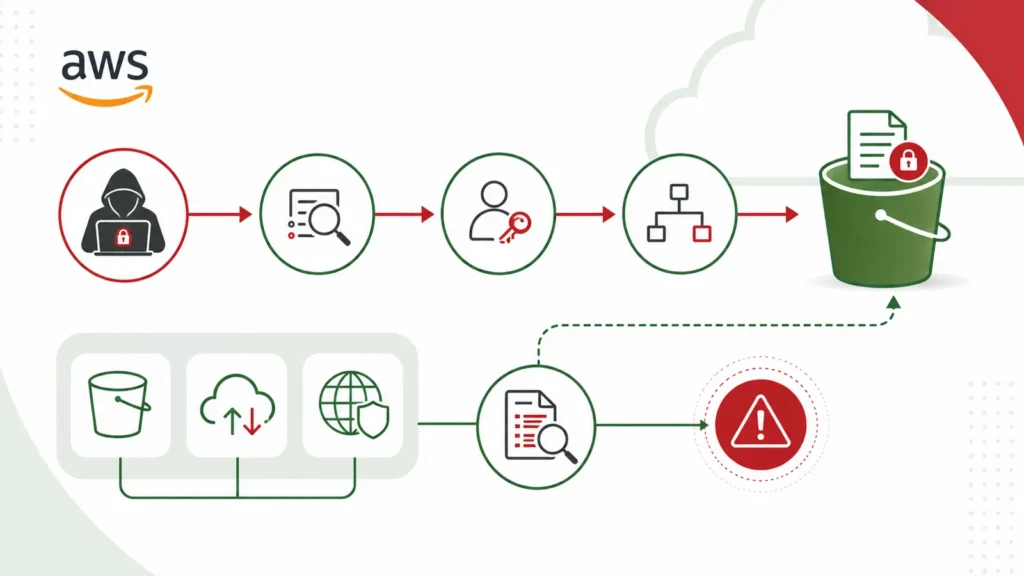
Los casos recientes que involucran claves de acceso activas de AWS muestran por qué la exposición puede conducir a un amplio control de la nube. AWS dijo en un informe compartido con Cyber Security News (CSN) que muestra cómo una identidad comprometida puede admitir el descubrimiento, la escalada de privilegios, el movimiento y el robo de datos. AWS muestra cómo los hackers pueden usar credenciales robadas en la nube. Esto es relevante ya que los kits de phishing roban las credenciales de la consola y las campañas de compromiso en la nube impulsadas por la IA acortan la distancia entre el robo y el impacto.
Eso puede hacer que las credenciales robadas sean menos útiles antes de que una intrusión silenciosa se convierta en una violación a gran escala. La publicación de AWS muestra cómo los hackers pueden convertir las credenciales robadas de la nube en ataques a gran escala.
| Fuente: | Cybersecuritynews |
| Título original: | AWS muestra cómo los hackers pueden convertir las credenciales robadas de la nube en ataques a gran escala |
| Publicado: | 27/08/2026 14:10 |
| Enlace: | https://cybersecuritynews.com/aws-shows-how-hackers |
| Consultado: | 27/08/2026 |

