


Archivos PDF falsos ocultan campaña de malware de Konni dirigida a organizaciones ucranianas
Resumen Informativo
De acuerdo a la publicación titulada Archivos PDF falsos ocultan campaña de malware de Konni dirigida a organizaciones ucranianas, difundida en fecha 24/09/2026 13:51, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
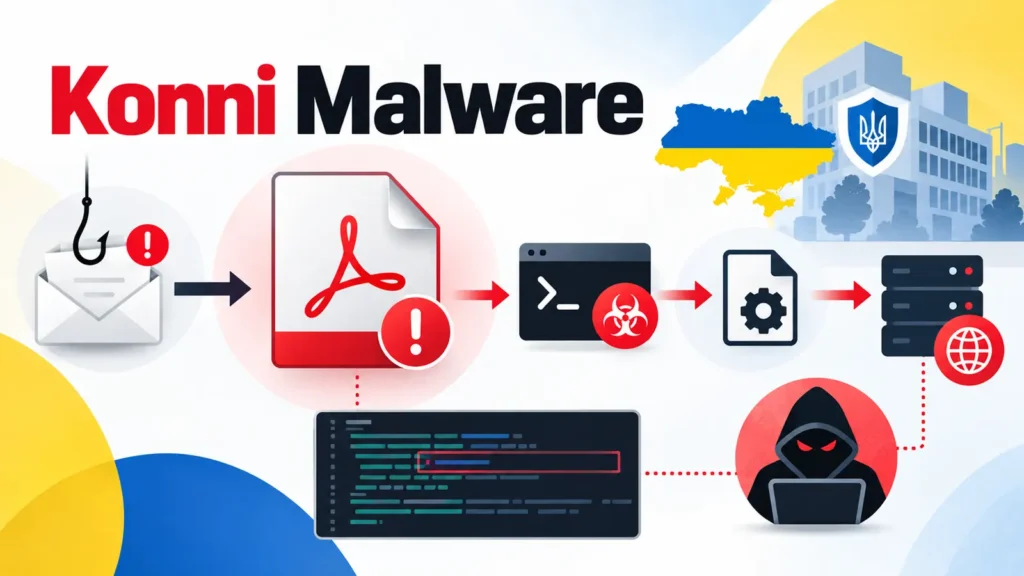
Una campaña recientemente documentada dirigida a personas y organizaciones centradas en Ucrania utiliza accesos directos de Windows con temas de documentos para instalar un programa de descarga de malware llamado VelvetCake. Dentro hay archivos de acceso directo que parecen PDF sobre propuestas de paz, precios de alimentos y currículos de investigadores.
Esa distinción es importante porque el malware observado puede recopilar detalles del sistema, capturar pantallas y enviar archivos desde una máquina infectada. Archivos PDF falsos Ocultar campaña de malware de Konni Estos no son archivos PDF. Cadena de ejecución del LNK malicioso (Fuente – SOCRadar) El método se hace eco de las campañas de Konni utilizando atajos disfrazados vistos en Corea del Sur. Los investigadores vincularon la campaña a Konni a través de sus temas centrados en Ucrania, la entrega basada en atajos, la infraestructura superpuesta y la actividad del operador.
Como mostraron las campañas anteriores de phishing de Konni, un tema de documento familiar puede ocultar el primer paso de una intrusión mucho más grande. Los archivos PDF falsos de post Hide Konni Malware Campaign Targeting Ukraine Organizations aparecieron primero en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Archivos PDF falsos ocultan campaña de malware de Konni dirigida a organizaciones ucranianas |
| Publicado: | 24/09/2026 13:51 |
| Enlace: | https://cybersecuritynews.com/konni-malware-campaign |
| Consultado: | 24/09/2026 |

