


24 paquetes npm maliciosos abusan de espejos de confianza para alojar páginas de phishing ClickFix
Resumen Informativo
De acuerdo a la publicación titulada 24 paquetes npm maliciosos abusan de espejos de confianza para alojar páginas de phishing ClickFix, difundida en fecha 26/08/2026 11:20, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
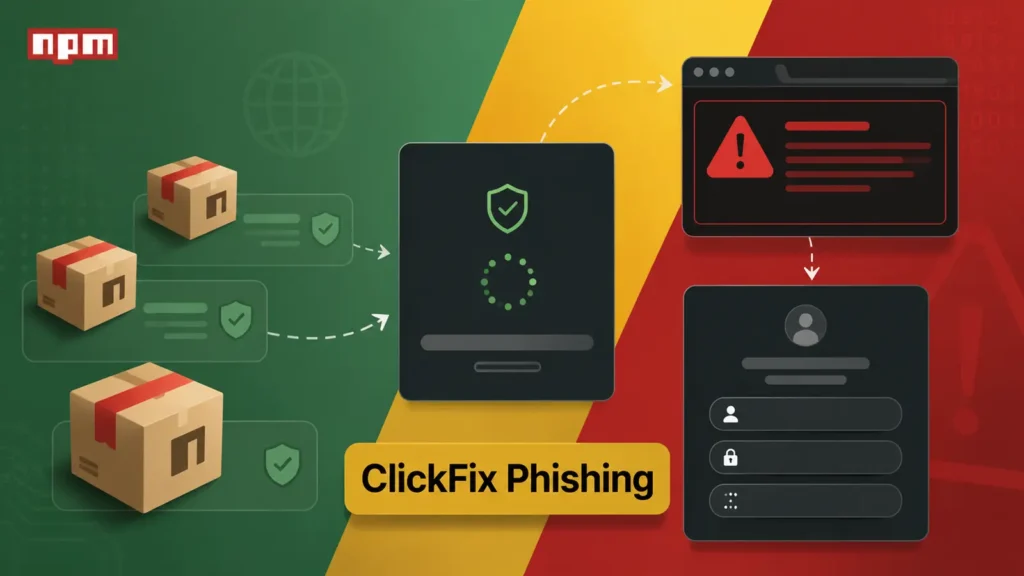
Se han utilizado veinticuatro paquetes npm maliciosos para convertir réplicas de paquetes de confianza en puntos de prueba para las páginas de phishing de ClickFix. En cambio, aprovecha la confianza que los usuarios depositan en los dominios de alojamiento conocidos para hacer que una página de phishing parezca más segura de lo que es.
Cuando una persona abre ese archivo a través de una URL de paquete duplicada, la página puede ponerse en contacto con la infraestructura controlada por el atacante y redirigir al visitante a otro lugar. Los investigadores de OX Security identificaron 24 paquetes distintos con la misma página maliciosa, que generalmente atraen de 50 a 300 descargas semanales antes de su eliminación. OX Security dijo en un informe compartido con Cyber Security News (CSN) que la actividad podría entregar malware ClickFix a través de npm. Verificación de seguridad falsa (Fuente – OX Security) Un visitante que recibe un enlace directo puede ver la página de phishing alojada bajo un dominio asociado con la entrega de paquetes, no un sitio criminal obvio. 24 Espejos de confianza de abuso de paquetes npm maliciosos Los paquetes npm son copiados automáticamente por servicios que incluyen espejos unpkg, Yarn, npmmirror y Tencent.
Los investigadores advirtieron que el destino podría cambiar a una página ClickFix u otro señuelo de phishing, sin cambiar el archivo de paquete duplicado. Potencie su Nivel 1 con inteligencia de amenazas de 15K SOC: integre la búsqueda de TI en su SOC La publicación 24 Paquetes npm maliciosos Abuso de espejos de confianza para alojar páginas de phishing ClickFix apareció primero en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | 24 paquetes npm maliciosos abusan de espejos de confianza para alojar páginas de phishing ClickFix |
| Publicado: | 26/08/2026 11:20 |
| Enlace: | https://cybersecuritynews.com/24-malicious-npm-packages |
| Consultado: | 26/08/2026 |

